


白帽安全研究员古河加入智谱 曾用GLM挖掘Windows漏洞
产联社编辑 | 黄钰慧
图片由AI生成
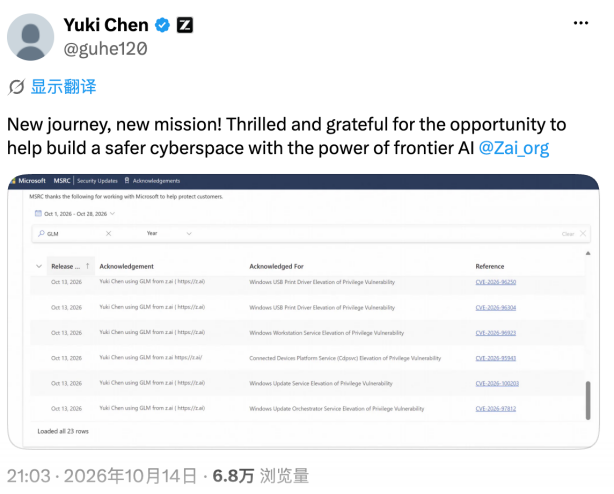
【产联社】知名白帽安全研究员古河(Yuki Chen)近日加入智谱,智谱海外官方账号Z.ai已确认这一消息。Z.ai同时披露,包括古河在内的安全研究人员使用GLM发现了23个Windows漏洞,均获得微软安全响应中心(MSRC)确认与致谢。
古河长期从事漏洞攻防研究,曾任 360 安全攻防团队核心成员。他在社交平台表示,将借助前沿AI技术构建更安全的网络空间。
长期从事软件漏洞研究
古河的专业经历,主要集中在软件漏洞研究。Black Hat Europe 2015大会官网介绍,他当时是360安全攻防研究小组下属360Vulcan团队的核心成员,并管理一个专注于漏洞研究的团队,研究方向包括漏洞挖掘、分析与利用开发。
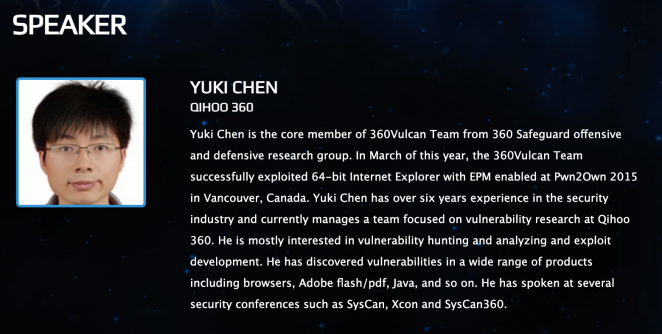
据该大会官网,2015年3月,360Vulcan团队在温哥华Pwn2Own大赛中,成功攻破开启增强保护模式的64位Internet Explorer浏览器。古河此前发现漏洞的产品,还包括浏览器、Adobe Flash、PDF及Java等。
此后,他持续参与软件安全研究。安全分析师峰会SAS官网介绍,古河拥有超过15年的攻防安全经验,曾在2019年及2021年至2024年五次位列微软MSRC年度最具价值安全研究员榜单第一,并获得两项Pwnie Awards。
SAS官网还收录了他在2024年大会上的演讲,内容涉及Windows多个组件的漏洞研究经验,包括域名解析、目录访问及远程文件系统等相关组件。
微软2024年第二季度安全研究员榜单将Yuki Chen列在首位,同期Azure安全研究员榜单也将其列为第一。
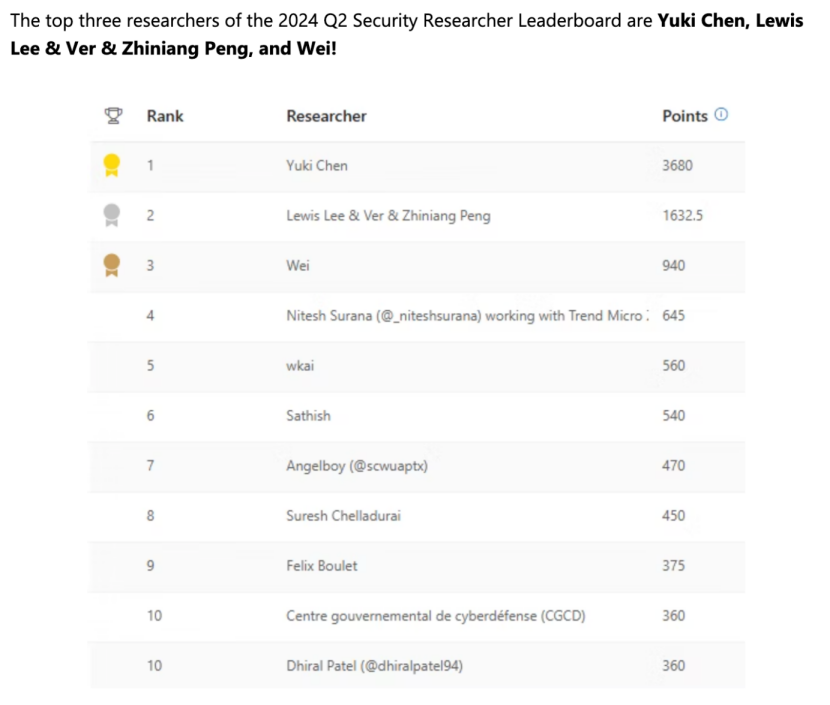
微软介绍,年度最具价值安全研究员的评选依据,是研究者提交有效漏洞报告获得的积分。其研究员认可计划表彰通过协调漏洞披露、帮助保护微软客户的研究人员。
GLM参与真实软件安全研究
智谱此前已将模型用于真实代码库的漏洞研究。其GLM-5.3开发者文档介绍,从GLM-5.2开始,公司与国内多支安全团队合作。经过专家复核、筛选和去重,相关研究在269个项目中识别出2436项漏洞,其中1097项被归为中高危。
按照智谱说明,这些发现涉及系统内核、操作系统、浏览器引擎、开源基础设施、网络应用和网络协议等。公司为此建立安全披露账本,记录相关发现的处理进展,区分已经公开的问题与仍在披露流程中的问题。
对于已经披露的条目,智谱介绍,账本记录受影响项目、严重程度及已有的漏洞编号等信息。2436项是公司公布的研究成果数量,并非已经全部完成公开披露的漏洞数量。
此次披露的Windows案例,则涉及商业软件安全。Z.ai表示,除开源项目外,研究人员也在使用GLM开展商业软件的独立漏洞发现和负责任披露,古河是参与相关工作的研究人员之一。
面向开源项目,智谱还提供了OpenVuln服务。其官方页面允许维护者提交公开GitHub仓库,并选择特定版本扫描;页面注明,服务面向仓库维护者,提交可能需要人工审核,一次完整扫描通常需要12小时以上。
从专家复核、区分披露状态到设置仓库提交条件,智谱公开的工作流程仍保留了人工参与和问题处理环节,模型扫描只是其中一部分。
外部评估呈现能力与差距
GLM的网络安全能力,已进入外部机构的评估范围。美国国家标准与技术研究院(NIST)旗下AI标准与创新中心CAISI于9月17日发布报告,认为GLM-5.3是其当时评估范围内网络安全能力最强的开放权重模型。
CAISI同时指出,GLM-5.3的网络安全能力仍明显低于美国前沿模型,在其综合指标上约落后四个月。该评估覆盖漏洞发现、漏洞利用开发等四项基准测试。
报告的比较对象包括只向经过审核用户开放的模型,部分美国模型在测试时关闭了网络安全防护。CAISI还说明,比较不包括已经开发但尚未发布的模型。
智谱公布的测试则呈现出不同任务上的进展。公司披露,GLM-5.3在CyberGym上的成绩为84.5%,高于GLM-5.2的77.2%;这一测试检查模型能否根据源代码识别漏洞,并通过触发故障验证问题。
在需要进一步开发漏洞利用方式的ExploitBench测试中,智谱公布的GLM-5.3成绩为54.4%,高于上一版本的24.4%,但低于同表中Mythos 5及GPT-5.6 Sol的成绩。
9月29日,Anthropic发布另一项评估。在针对Chrome V8已知漏洞的410次尝试中,GLM-5.3有50次完成端到端漏洞利用,Claude Mythos Preview为56次。
这项任务要求模型把已知漏洞发展成完整的利用方式。Anthropic说明,测试在隔离环境中进行,模型只能攻击评估方设置的离线目标,相关成绩衡量的是特定任务下的能力。
防护与产品数据处理受到关注
能力提升的同时,模型防滥用与产品数据处理也受到检验。Anthropic在9月29日的报告中表示,GLM-5.3会拒绝直接的恶意请求,但在其模拟测试中,部分防护可以被绕过或移除。
Anthropic认为,这会增加恶意使用风险,同时也承认,相关能力能够帮助防守方保护系统。报告注明,有害任务模拟没有执行模型生成的代码,模型不能与外部系统交互,模拟不能完整再现真实环境。
智谱此前则通过Z.ai官方账号介绍,将负责任披露、安全防护及加强开源安全生态纳入GLM-5.3开放发布工作。
另一场争议发生在编程工具ZCode。9月18日,工程师ferstar发文称,发现ZCode在用户登录后,会在后台静默打包工作区及Git历史并上传,用户界面没有相应的拒绝选项。财新随后报道了这一发现。
同日,据IT之家报道,智谱向受影响用户致歉,解释问题源于“代码库索引”功能,其中Repo Wiki生成代码仓库知识库页面时,可能触发仓库数据上传。公司表示,该功能上线初期默认开启,问题已修复,并承诺开源代码库、引入第三方审查。
9月21日,智谱对第一财经表示已完成整改,并称相关代码数据无留存,也从未用于模型训练。公司同时披露,中国信通院和绿盟科技对整改后的客户端及涉事云端存储进行了检查,相关上传链路已切断。智谱还宣布将ZCode开源,官方GitHub账号已公开代码库。
9月28日,据IT之家报道,ZCode再次表示仓库快照上传链路已移除、涉事云端数据已删除,并承诺后续“你不发起,不上云”。
持续反馈问题的机制也已有公开入口。ZCode安全响应中心官网接受桌面客户端、命令行工具、插件及在线服务的安全和隐私漏洞报告,处理流程包括初审、复现定级、修复及奖励。其公开规则把未经授权或超出授权范围收集、上传用户代码和文件,以及超出授权用途使用、分享数据,列为隐私漏洞。这为开发者检查产品的数据处理行为提供了具体的反馈标准。
对企业使用者而言,智谱这些公开动作涉及两个相互关联的方面,一是借助模型寻找软件问题,二是对工具自身的权限和数据处理进行约束。OpenVuln的维护者审核与ZCode的隐私漏洞规则,分别给出了对应的服务条件和检查依据。
古河加盟后,Z.ai公开表达的方向仍是借助其漏洞研究经验,帮助社区使用GLM建设更安全的网络空间。ZCode此前承诺的后续工作,则是建立常态化漏洞反馈机制、接受开发者持续检查。专业研究的成果如何进入日常工具,以及工具本身如何接受监督,将是观察智谱安全业务后续进展的具体切口。
商务合作,请联系侯经理 18801065284(微信同号)
报料及内容合作,请联系chanlianshe2026(微信号)
特别声明:本文仅供参考,不构成任何投资建议,未经允许不得转载。